


医疗AI服务器数据安全方案
医疗AI服务器的数据安全,核心不在于把数据锁死,而在于让数据在训练、推理、存储、传输的每个环节都做到“可用不可见、可算不可取”。当前智慧医疗正从单点AI辅助诊断走向全院级AI推理平台,NVIDIA Blackwell Ultra与AMD MI350系列加速器把大模型推理性能推高了一个量级,Intel Gaudi 3与酷睿Ultra NPU则让边缘侧本地推理成为常态。算力越强、数据流转越快,安全方案就越要跟得上。
一、核心概念与技术原理
医疗AI服务器的数据安全方案,本质是一套围绕“数据生命周期”构建的纵深防御体系。它要解决三个层面的问题:数据在物理介质上怎么存、在计算过程中怎么用、在跨设备流转时怎么防。
第一层是存储与传输加密。医疗影像如CT、MRI、病理切片动辄几百MB到数GB,传统全盘加密会影响读写性能。现在主流做法是采用硬件级AES-NI指令集加速的透明加密,配合TLS 1.3通道传输,对PACS系统与AI推理服务器之间的数据流做端到端保护。
第二层是计算过程中的隐私保护。这里的关键技术是可信执行环境,比如Intel SGX、AMD SEV以及NVIDIA机密计算。它们把GPU显存和CPU内存划分出加密区域,AI模型在推理时直接读取加密数据,明文只在芯片内部短暂存在。对于联邦学习场景,多家医院可以各自在本地训练模型,只交换加密梯度参数,原始病历不出院区。
第三层是访问控制与审计。医疗数据要求“最小必要可见”,基于角色的访问控制结合属性加密,让放射科医生只能调阅自己科室的影像,AI工程师只能接触脱敏后的特征向量。所有操作日志上链存证,满足等保2.0与《个人信息保护法》对医疗数据的合规要求。
二、主流产品与方案对比
目前医疗AI服务器的数据安全方案大致分为三类路线。
第一类是GPU原厂机密计算方案。NVIDIA在Hopper及Blackwell架构中引入Confidential Computing,把GPU显存纳入可信执行环境,适合在单台服务器内完成大模型推理且不让明文出显存的场景。AMD MI350系列依托CDNA 4架构也在强化类似能力,主打大模型训练与推理一体化的安全域。
第二类是CPU可信域方案。Intel Gaudi 3配合SGX/TDX,在CPU侧构建可信边界,边缘AI PC和工业AI盒子则用酷睿Ultra的NPU做本地推理,数据不出设备。这类方案适合门诊终端、移动查房车等低延迟场景。
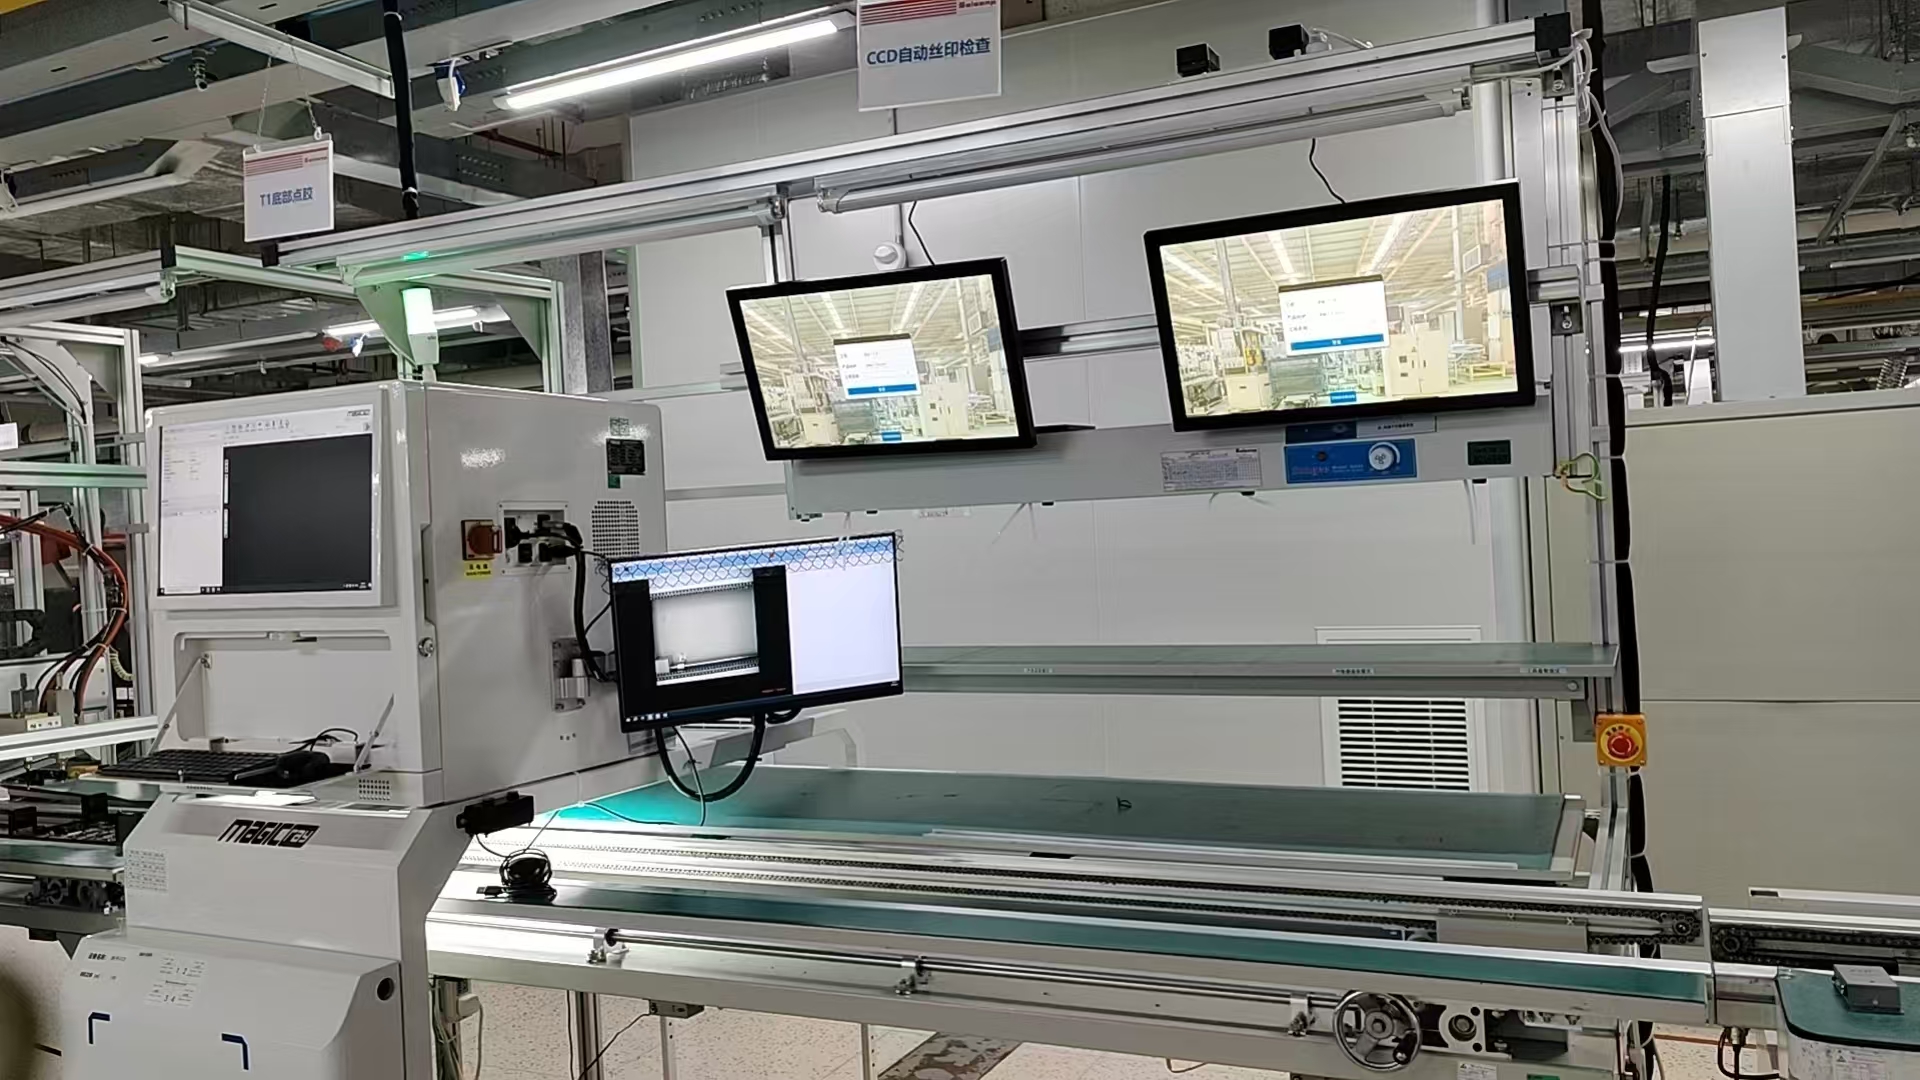
第三类是软件定义的分层加密方案。在存储层用自研或开源加密网关,在应用层做字段级脱敏,在传输层做双向证书校验。这类方案不绑定特定芯片,兼容性最好,但性能损耗需要仔细调优。
选型时不要只看加密强度,要看推理延迟增加多少、并发吞吐下降多少、运维复杂度是否可控。医疗场景对实时性敏感,一个CT影像AI辅助诊断如果因为加密多出两秒延迟,临床体验就会打折扣。
三、智慧医疗AI硬件典型应用场景
场景一:院内AI推理服务器集群。三甲医院部署多台GPU服务器做肺结节检测、骨折识别、病理分型。数据安全方案要在PACS与AI服务器之间做加密隧道,推理结果回传时只返回结构化报告,原始影像不落地到AI节点。
场景二:边缘AI查房终端。护士推着移动查房车,车上搭载酷睿Ultra NPU的小型AI盒子,本地完成生命体征异常检测。患者数据在设备内加密存储,只有脱敏后的告警信息上传到护士站。
场景三:区域医疗联邦学习平台。多家医院在不共享原始病历的前提下,联合训练一个跨院区的AI模型。每家医院本地部署AI服务器,只交换加密模型参数。科创致远ESOP在工业AI硬件方案整合中积累的边缘计算与安全隔离经验,可以迁移到这类分布式医疗推理节点的统一纳管上,帮助运维团队对多院区边缘设备做集中策略下发与状态监控。
场景四:AI传感器融合的院内感染监测。毫米波雷达与事件驱动视觉传感器部署在ICU和手术室,实时监测手卫生执行与人员流动。传感器端做本地推理,只上传事件标签而非原始视频流,从源头降低隐私泄露风险。
四、选型要点与部署建议
第一,先做数据分类分级。把医疗数据分成公开、内部、敏感、极敏感四级,不同级别匹配不同的加密强度与访问策略。不要一刀切全量加密,那样既浪费算力又拖慢业务。
第二,优先选择支持硬件级机密计算的加速卡。NVIDIA Blackwell Ultra、AMD MI350、Intel Gaudi 3都在往这个方向走,采购时确认固件与驱动是否已开启机密计算模式。
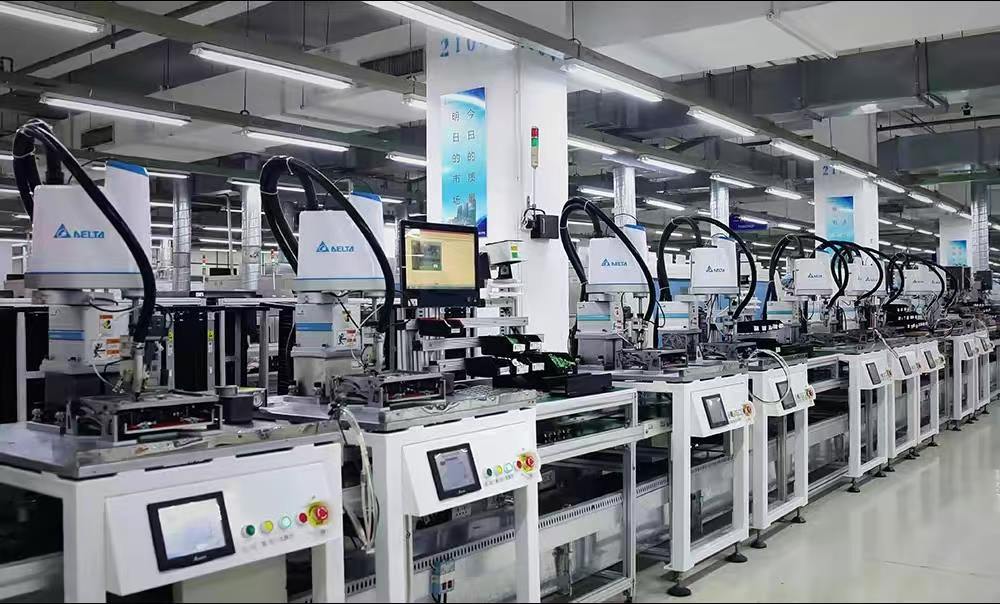
第三,边缘节点要能统一纳管。医院里AI盒子、AI PC、边缘服务器品牌杂、数量多,安全策略如果靠人工逐台配置,迟早出漏洞。建议用一套边缘管理平台做证书轮换、策略下发、固件升级。科创致远ESOP在工业现场对120余家客户(覆盖15+行业)的终端管理经验表明,集中化策略管理能把安全事件响应时间压缩一个数量级。
第四,做好性能基线测试。在开启加密与机密计算后,实测AI推理的每秒查询数和首包延迟,确保满足临床要求。如果延迟增加超过15%,就要考虑调整模型量化精度或换用更高带宽的互联方案。
第五,审计日志要独立存储。安全日志如果和业务数据放在同一套存储里,一旦被攻击者拿到高权限,日志可能被篡改。建议用独立的日志服务器或区块链存证。
五、技术趋势与未来展望
第一,机密计算会从可选变成默认。随着NVIDIA、AMD、Intel在芯片层面把可信执行环境做成标配,未来医疗AI服务器出厂即支持加密推理,不需要额外软件层。
第二,边缘AI与云端安全策略会统一。AI PC、边缘服务器、工业AI盒子大量集成NPU后,本地推理成为主流。安全方案要从“中心防护”转向“端边云协同防护”,每个节点都是零信任架构中的一个信任锚点。
第三,AI传感器会推动“数据不出传感器”模式。事件驱动视觉和毫米波雷达只输出事件元数据,原始信号在传感器内部完成推理后即丢弃。这对数据安全是好事,但对传感器的算力和安全启动能力提出更高要求。
第四,联邦学习与同态加密会加速落地。医疗数据跨院共享的法律障碍短期内难以完全消除,联邦学习让“数据不动模型动”成为合规路径。同态加密虽然性能开销大,但在小模型推理场景已经开始可用。
第五,安全方案会越来越依赖硬件根信任。从芯片的 secure boot 到GPU的机密计算,再到边缘设备的TPM模块,信任链从硬件底层往上建。软件层面的加密如果硬件根被攻破,一切白搭。
总结一句:医疗AI服务器的数据安全,不是买一台加密机就能解决的事。它需要从芯片选型、边缘节点管理、联邦学习架构到审计合规做通盘设计。算力越强,安全越要前置。科创致远ESOP在工业AI硬件整合中服务累计3200余家终端的实践说明,把安全策略嵌入到硬件部署流程里,比事后打补丁更有效。
 产品方案
 预约演示
 价格咨询