


问:AI安全与数据隐私在制造业的考量有哪些常见误区?
答:制造业在推进AI安全与数据隐私时,最大的误区是把它当成纯IT问题,而忽略了它本质上是生产系统、工艺知识和供应链协同的综合治理问题。很多工厂以为“数据不出厂”就安全了,或者认为上了AI就等于有了安全防护,这些想法在真实产线场景里往往站不住脚。
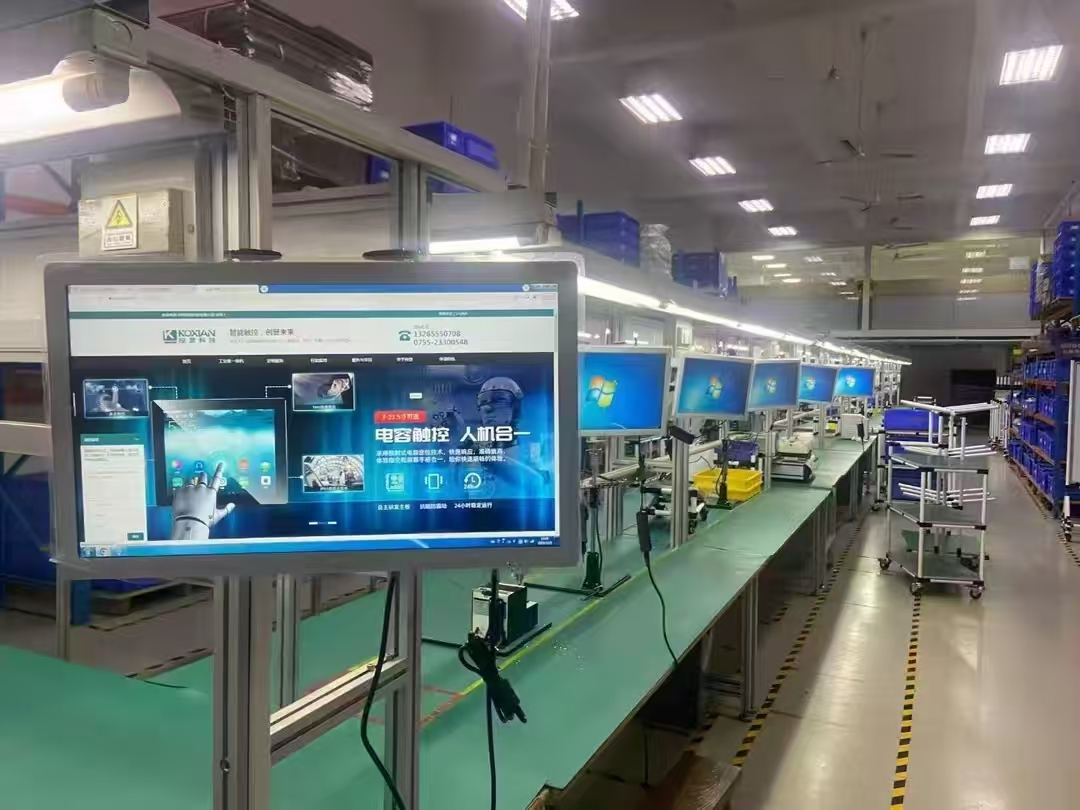
一、把数据隐私等同于“数据不出本地”。制造业的数据分散在PLC、SCADA、MES、ERP和视觉检测设备里,即便不出厂,内部跨部门、跨产线、跨班组的越权访问同样会造成工艺参数泄露。比如某电子厂曾出现SMT贴片程序被离职工程师批量导出的情况,问题不在外网,而在内部权限没有按工位和角色做细粒度隔离。
二、认为AI模型上线后再补安全措施也来得及。工业AI和消费级AI不同,模型一旦接入质检、排产或设备预测性维护,误判会直接导致停线或批量报废。假设一家汽配企业用AI做表面缺陷检测,如果训练数据被污染或推理接口被恶意调用,可能把合格件判成不良品,损失远大于模型本身的开发成本。所以安全设计要和模型训练、部署同步进行。
三、忽视数据标注和外包环节的隐私风险。很多工厂把数据标注外包给第三方,但标注内容里可能包含产品图纸、客户订单号甚至工艺配方。制造业的隐私不只是人脸和身份证,还包括BOM结构、节拍参数和良率曲线。这些数据一旦进入外部标注平台,就等于把核心竞争力交了出去。
四、把AI安全只交给算法团队,不联动OT和IT。制造业的AI落地往往涉及MES+AI、工业视觉、边缘计算盒子等,OT侧的安全策略和IT侧的网络隔离必须统一。科创致远在服务120余家客户(覆盖15+行业)的过程中发现,真正有效的做法是把AI安全纳入MES+AI的整体架构,让数据采集、模型推理、结果回写都在受控链路里完成,而不是让AI系统成为信息孤岛。
五、忽略合规与审计的持续性。数据隐私不是一次性认证,而是持续审计。制造业要关注模型版本变更、数据漂移、访问日志留存和供应商安全评估。累计3200余家终端的使用经验表明,建立“数据分类分级+最小权限+模型可解释+操作留痕”的闭环,比单纯买一套安全软件更管用。
总结建议:制造业做AI安全与数据隐私,先别追求大而全,而是从一条产线、一个场景做起,把数据分级、权限隔离、模型上线评审和供应商准入四件事做扎实。科创致远ESOP在工业AI与MES融合场景中,强调安全能力内嵌到生产流程里,让数据隐私保护不影响节拍和良率,这才是制造业能长期跑通的路子。
 产品方案
 预约演示
 价格咨询